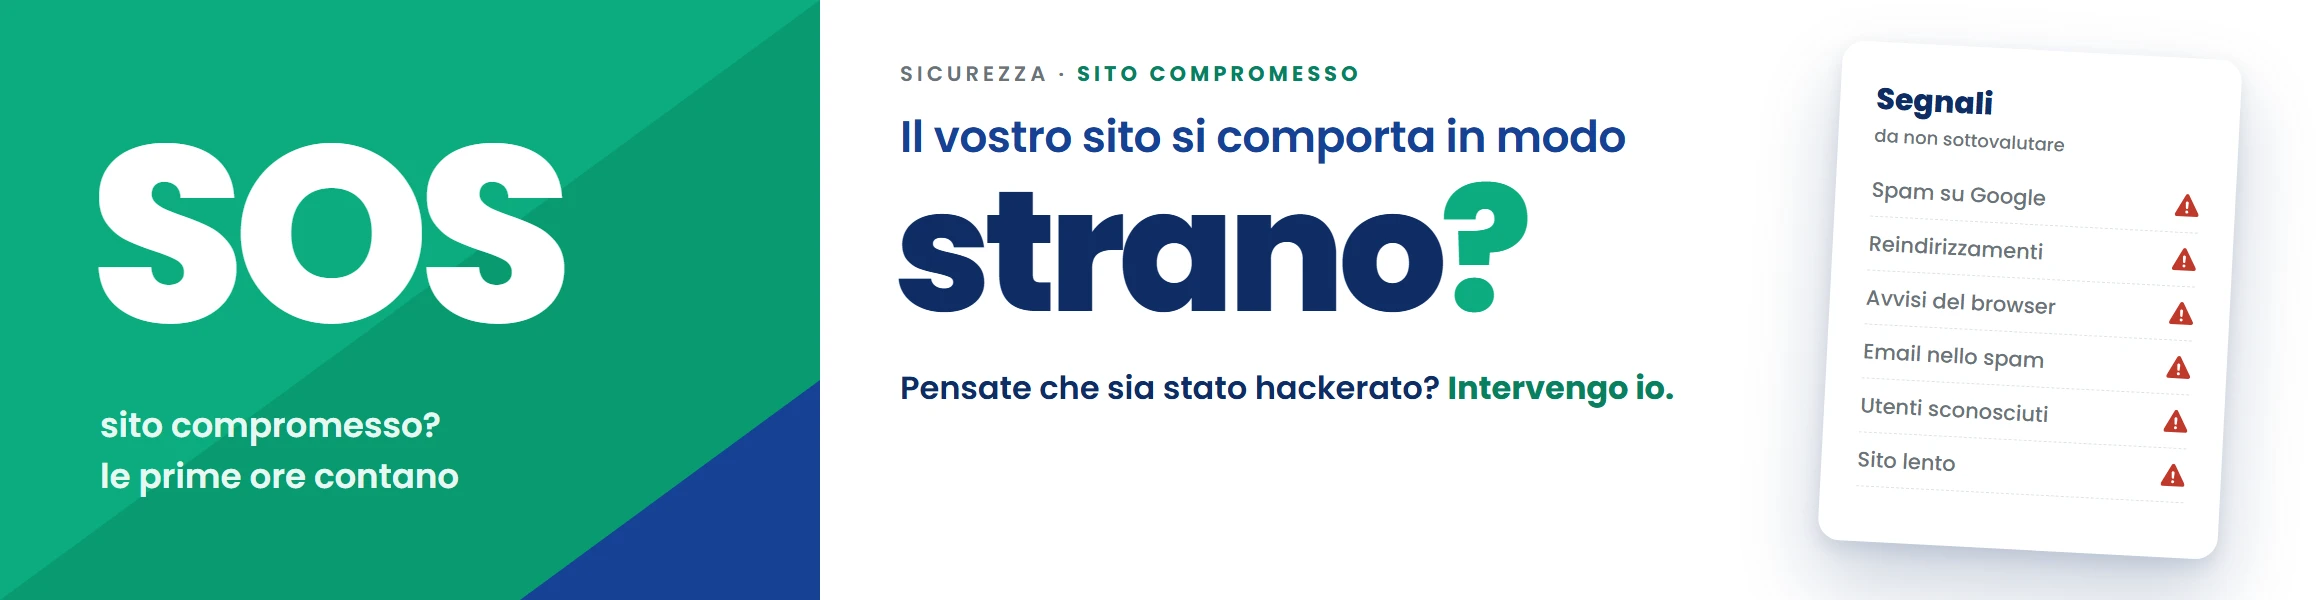
Un sito compromesso raramente si presenta con un teschio sulla pagina principale. Molto più spesso il problema resta nascosto per settimane: il sito sembra normale a chi lo gestisce, ma Google mostra pagine che nessuno ha scritto, o una parte dei visitatori viene mandata su siti di truffe. Nel mio lavoro ho ripulito diversi siti compromessi e ho imparato che le prime ore contano molto. Ecco i segnali da riconoscere e cosa fare.
I segnali più comuni
- risultati strani su Google: cercando il nome del sito compaiono titoli di farmaci, casinò, prestiti o testi in lingue straniere;
- reindirizzamenti: aprendo il sito dallo smartphone o arrivando da Google si finisce su un’altra pagina, mentre digitando l’indirizzo tutto sembra normale;
- avvisi del browser o di Google: «Sito ingannevole», «Questo sito potrebbe essere stato compromesso»;
- email che non arrivano o finiscono nello spam, perché dal server partono messaggi indesiderati;
- utenti amministratori sconosciuti nel pannello di WordPress;
- file o estensioni che nessuno ha installato;
- lentezza improvvisa o un avviso del fornitore di hosting che segnala attività sospette o sospende il sito.
Perché non lo vedete voi
Molti attacchi mostrano i contenuti indesiderati solo a Google o solo a chi arriva dai risultati di ricerca, e si nascondono a chi è collegato come amministratore. Per questo il proprietario del sito è spesso l’ultimo ad accorgersene.
Cosa fare subito
- Mantenete la calma e non cancellate nulla a caso: i file modificati servono a capire da dove è entrato l’attacco.
- Cambiate le password dell’accesso a WordPress, dell’hosting, dell’FTP e dell’email, da un computer sicuro.
- Avvisate chi gestisce il sito o il vostro fornitore di hosting.
- Controllate Google Search Console, se collegata: nella sezione «Problemi di sicurezza» Google segnala ciò che ha trovato.
- Se il sito raccoglie dati di clienti (moduli, negozio online), valutate se c’è stata una violazione da notificare: con la legge sulla protezione dei dati, in caso di rischio elevato va informato l’IFPDT.
? Da evitare
Le soluzioni rapide
Ripristinare un backup qualunque o installare un plugin «antivirus» e considerare chiuso il problema: spesso il sito si reinfetta dopo pochi giorni.
✓ Da fare
Capire e chiudere la porta
Trovare da dove è entrato l’attacco, rimuovere tutto ciò che è stato aggiunto e chiudere la falla che l’ha permesso.
Perché una pulizia va fatta bene
Chi attacca un sito lascia quasi sempre più di una porta aperta: file nascosti, utenti amministratori, istruzioni nella banca dati, operazioni pianificate che rimettono tutto com’era. Togliere solo ciò che si vede è il motivo più frequente per cui un sito torna infetto (ne parlo nell’articolo su perché un sito si reinfetta).
Una pulizia completa comprende in genere:
- l’analisi dei file e della banca dati;
- la reinstallazione di WordPress, tema ed estensioni da fonti ufficiali;
- la rimozione di utenti, file e operazioni pianificate sospette;
- il cambio di tutte le password e chiavi di sicurezza;
- gli aggiornamenti e le misure di protezione che mancavano;
- la richiesta di revisione a Google, se il sito è segnalato.
Come vi aiuto
Mi occupo della pulizia di siti WordPress compromessi, anche se non li ho realizzati io: analisi, pulizia, messa in sicurezza e controlli nelle settimane successive. Per i casi urgenti è possibile un intervento prioritario. I siti con abbonamento sono già aggiornati e controllati regolarmente, il modo migliore per non arrivarci.
Il vostro sito è stato hackerato?
Chiamatemi o scrivetemi: analizzo il sito, lo ripulisco e chiudo la falla da cui è entrato l’attacco.